Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAИсследователи из компании Bitdefender выявили вредоносную кампанию Midnight Mimosa, которая затронула тысячи бюджетных Android-смартфонов более чем в 150 странах. Специалисты нашли малварь, которая была встроена непосредственно в прошивку устройств и позволяла злоумышленникам незаметно устанавливать новые приложения, заниматься рекламным мошенничеством и превращать смартфоны жертв в резидентные прокси.

Исследователи из компании Bitdefender выявили вредоносную кампанию Midnight Mimosa, которая затронула тысячи бюджетных Android-смартфонов более чем в 150 странах. Специалисты нашли малварь, которая была встроена непосредственно в прошивку устройств и позволяла злоумышленникам незаметно устанавливать новые приложения, заниматься рекламным мошенничеством и превращать смартфоны жертв в резидентные прокси.
По данным специалистов, эта кампания активна не менее двух лет, и больше всего зараженных устройств находятся в Мексике, Франции, Италии, США, Германии, Бразилии и Испании.
Чаще всего заражение обнаруживается на недорогих Android-устройствах с чипсетами MediaTek (включая Doogee S200 X, Cubot KINGKONG X), а также в поддельных смартфонах, которые имитируют устройства Samsung и Apple.
Исследователи полагают, что малварь попадает в прошивки смартфонов в результате компрометации цепочки поставок, однако пока неизвестно, на каком именно этапе происходит заражение и кто может стоять за этой вредоносной активностью.
В отличие от обычных Android-троянов, Midnight Mimosa присутствует на устройствах прямо «из коробки» и маскируется под системные компоненты с названиями вроде com.android.system.lite и com.android.sys.prot. Поскольку эти приложения подписаны и имеют повышенные привилегии, их не получится удалить с помощью стандартной процедуры удаления приложений.
К примеру, на форуме XDA владельцы смартфонов Cubot и Doogee жаловались, что подозрительные приложения на их устройствах восстанавливаются даже после удаления. Один из владельцев Doogee Fire 3 Max писал, что заражение появилось после официального обновления прошивки и исчезло только после отката на старую версию.
Благодаря высоким привилегиям такая малварь способна устанавливать и удалять приложения без ведома владельца устройства, выдавать им новые разрешения, а также выполнять произвольный код, полученный от своих операторов.
Исследователи выявили примерно 32 приложения, которые распространяются при помощи Midnight Mimosa. Все они маскируются под безобидные программы вроде прогноза погоды, файловых менеджеров, инструментов для распознавания текста, аудиоредакторов и так далее.
Основная задача таких приложений — рекламное мошенничество. Так, они используют легитимный рекламный SDK, который загружает настоящие объявления из рекламных сетей, однако вместо того, чтобы показывать рекламу пользователю, приложения открывают невидимые окна поверх других программ. При этом рекламные сети все равно регистрируют такие показы объявлений, как настоящие, хотя владелец смартфона не видит рекламы.
Отмечается, что некоторые приложения также автоматически взаимодействуют с объявлениями, накручивая клики. Таким образом злоумышленники получают доход от рекламы, которую пользователи фактически не просматривают.
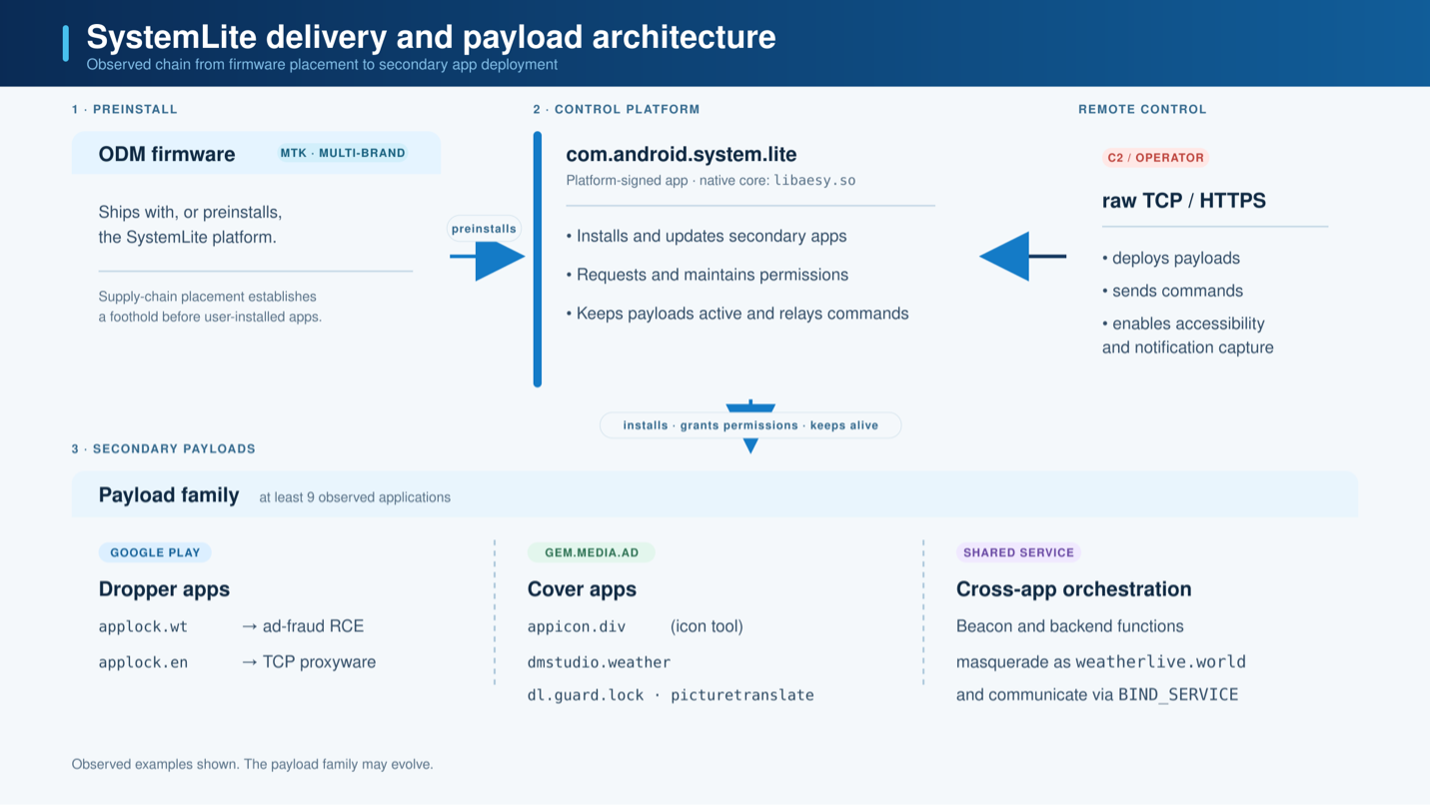
Исследователи пишут, что для обхода защиты Midnight Mimosa временно отключает Google Play (com.android.vending) перед установкой дополнительных пейлоадов. Так малварь избегает внимания Google Play Protect, а после установки приложений защита включается снова. Кроме того, некоторые варианты малвари подменяют информацию об источнике установки, выдавая вредоносные приложения за программы, загруженные из официального магазина Google Play.
Дополнительно специалисты обнаружили в составе Midnight Mimosa TCP-прокси, который позволяет перенаправлять через зараженные смартфоны сетевой трафик. Таким образом злоумышленники могут использовать интернет-соединения жертв для своих операций, а также зараженные смартфоны могут использоваться как резидентные прокси, доступ к которым операторы Midnight Mimosa могут продавать другим злоумышленникам.
Исследователи подтвердили работоспособность управляющей инфраструктуры, связанной с этой механикой, однако не смогли установить, используются ли зараженные устройства как прокси на практике.
Специалисты предупреждают, что нашли в магазине Google Play 13 приложений, связанных с кампанией Midnight Mimosa и содержащих аналогичный код для рекламного мошенничества. Однако эти приложения не имеют таких высоких привилегий, которыми обладает предустановленная на устройства малварь.
Исследователи подчеркивают, что удалить Midnight Mimosa с устройства штатными средствами Android практически невозможно. Для очистки смартфона от заражения потребуется установка чистой прошивки или отключение вредоносных компонентов через Android Debug Bridge (ADB).
| # | Наименование новости | Тональность | Информативность | Дата публикации |
|---|---|---|---|---|
| 1 | Midnight Mimosa: levné telefony s Androidem mají ve firmwaru malware | 0 | 9.47 | 15-10-2026 |
| 2 | Midnight Mimosa Malware Shipped Inside Android Phone Firmware | 0 | 14.78 | 13-10-2026 |
| 3 | Auch in Deutschland: Billig-Smartphones mit vorinstallierter Malware im Umlauf | 0 | 12.07 | 11-10-2026 |
| 4 | Экономия выходит боком. Популярные в России дешевые смартфоны на Android можно взломать всего одним звонком. Уязвим каждый седьмой мобильник в мире | -1 | 7.99 | 19-08-2026 |
| 5 | Bedrohung für Android-Geräte: Malware übernimmt Bankzugänge und SMS | -2 | 6 | 31-12-2025 |
| 6 | Android-зловред, который мимикрирует под сервис для поиска топлива, собирает данные со смартфонов | 0 | 7 | 25-06-2026 |
| 7 | «Лаборатория Касперского» обнаружила всплеск атак на Android-устройства россиян | 0 | 5 | 05-08-2025 |
| 8 | Россияне потеряли более 600 млрд рублей из-за вирусов на Android | -2 | 7 | 29-06-2026 |
| 9 | #длявсегокрая Осторожно: мошенники взламывают Android Киберпреступники рассылают вредоносные программы, маскируя ... | -2 | 6 | 16-07-2026 |