Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAИсследователи Truffle Security проверили открытый код GitHub из набора данных для обучения больших языковых моделей. 27 и 28 июля 2026 года они обратились к сервисам, выпустившим найденные учётные данные, и подтвердили, что сотни тысяч из них всё ещё работают. Удаление файла с секретом само по себе не делает утёкшие учётные данные недействительными: их нужно заменять. Для анализа взяли набор The Stack v3, собранный из 224 553 295 публичных репозиториев GitHub и более 58 млрд файлов. Его сбор завершился 7 августа 2025 года, почти за год до проверки учётных данных. Исследователи насчитали 1 103 438 случаев публикации секретов в файлах и […]
27 и 28 июля 2026 года они обратились к сервисам, выпустившим найденные учётные данные, и подтвердили, что сотни тысяч из них всё ещё работают. Удаление файла с секретом само по себе не делает утёкшие учётные данные недействительными: их нужно заменять.
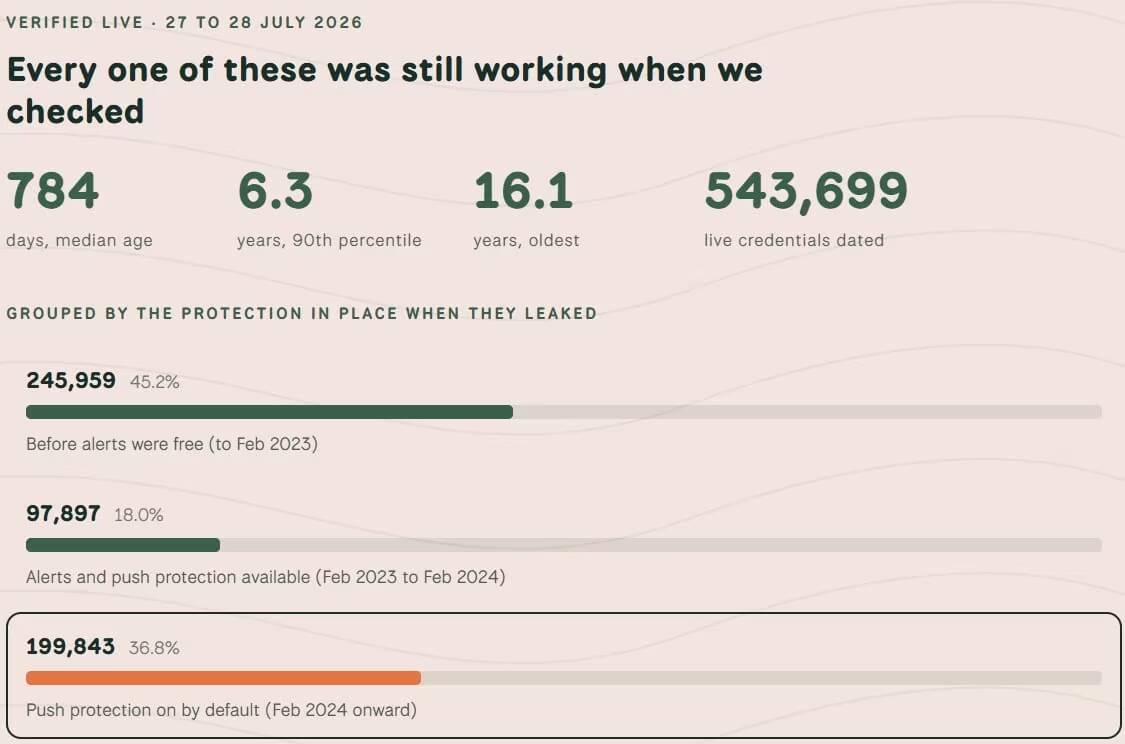
Для анализа взяли набор The Stack v3, собранный из 224 553 295 публичных репозиториев GitHub и более 58 млрд файлов. Его сбор завершился 7 августа 2025 года, почти за год до проверки учётных данных. Исследователи насчитали 1 103 438 случаев публикации секретов в файлах и репозиториях, включая копии в форках. После удаления повторов осталось 543 699 уникальных действующих учётных данных с пригодной для анализа датой.
За дату утечки исследователи приняли время последнего изменения файла, а для секрета с несколькими копиями выбрали самую раннюю дату. Медианный срок нахождения действующих учётных данных в открытом коде составил 784 дня. Самый старый найденный секрет находился в конфигурации веб-сервера на Erlang: файл последний раз меняли 13 июня 2009 года, но данные оставались действительными и спустя 16,1 года. Названия репозиториев с такими секретами исследователи не раскрыли.
 Источник изображения: bleepingcomputerЗащита секретов в GitHub и их отзыв
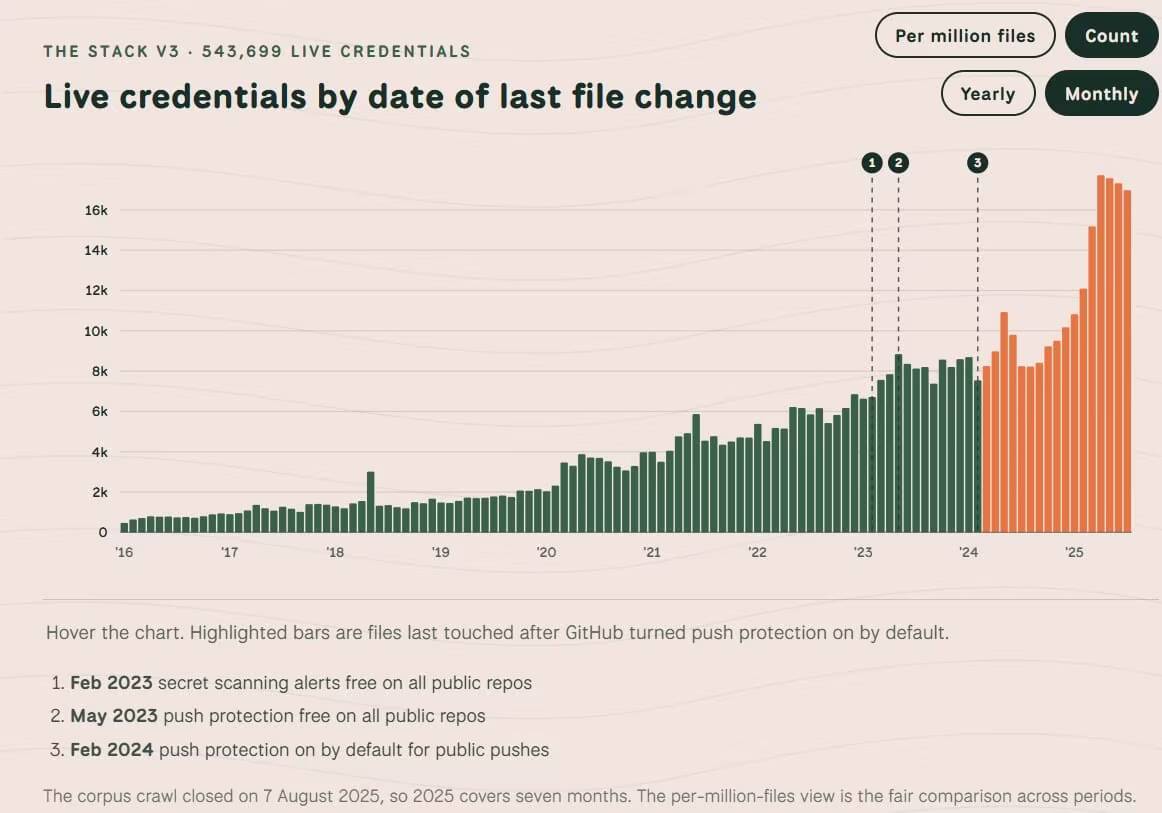
GitHub постепенно расширял защиту публичных репозиториев. Бесплатные уведомления о найденных секретах стали доступны всем таким репозиториям 28 февраля 2023 года. В мае того же года общедоступной стала Push Protection, которая может остановить отправку кода с распознанным секретом. С 29 февраля 2024 года GitHub включает эту защиту по умолчанию, хотя разработчик может обойти блокировку.
Из действующих учётных данных 245 959 попали в репозитории до появления бесплатных уведомлений. Ещё 97 897 датированы периодом, когда уведомления уже были бесплатными, а защиту при отправке кода можно было включить самостоятельно. Остальные 199 843 относятся ко времени после включения Push Protection по умолчанию. Эти числа описывают дату изменения файла, а не полную историю публикации секрета: в наборе данных сохранена только основная ветка репозитория на момент сбора.
 Источник изображения: bleepingcomputer
В категориях, которые Push Protection распознаёт, частота появления учётных данных в открытом коде после включения защиты по умолчанию снизилась на 53% при сравнении двух двенадцатимесячных периодов. Для незащищённых категорий снижение составило 7%. При этом 51,8% всех найденных действующих секретов относятся к типам, которые настройка по умолчанию не блокирует. Среди них строки подключения к базам данных, ключи Google API и закрытые ключи.
Из 101 886 опубликованных токенов npm действовал один, а из 126 963 учётных данных сервисных аккаунтов Google Cloud работала 69 041. Программа GitHub может передать сведения об обнаруженном токене выпустившему его сервису, но не требует от него отзыва. Защита при отправке кода тоже не отключает секреты, опубликованные раньше.
Авторы исследования советуют сначала заменить опубликованные учётные данные, затем удалить их из репозитория и проверить историю изменений. Они также рекомендуют использовать секреты с ограниченным сроком действия: утёкшие данные в этом случае смогут работать меньше времени.
| # | Наименование новости | Тональность | Информативность | Дата публикации |
|---|---|---|---|---|
| 1 | В GitHub выявлено 543 тысячи оставленных в репозиториях действующих токенов, ключей и паролей | 0 | 9.64 | 07-10-2026 |
| 2 | 13000 скриншотов из 343 компаний оказались в открытом GitHub из-за ИИ-агентов | 0 | 26.67 | 30-09-2026 |
| 3 | AI Coding Agents Exposed 13,000 Internal Images, Including Billing Records, on GitHub | 0 | 9.27 | 30-09-2026 |
| 4 | Sicherheitslücken: GitLab-Server sind für Schadcode-Attacken anfällig | 0 | 28.75 | 25-09-2026 |
| 5 | Хакеры украли данные миллионов действующих и бывших военнослужащих США | 0 | 12.6 | 01-10-2026 |
| 6 | Хакеры похитили данные 3 млн сотрудников Пентагона | 0 | 12.24 | 29-09-2026 |
| 7 | Баги от ума // ИИ помог выявить на 48% больше подтвержденных уязвимостей в инфраструктуре | 1 | 15.04 | 06-10-2026 |
| 8 | Хакеры похитили данные 67 000 владельцев аппаратных кошельков Trezor | 0 | 13.24 | 07-09-2026 |
| 9 | ФСТЭК выявила более 23 тысяч уязвимостей с начала прошлого года | 0 | 12.53 | 28-09-2026 |
| 10 | Shields.io: barevné štítky, které mluví za vás | 0 | 7.48 | 06-10-2026 |